
Razones por las que el uso de TikTok fue prohibido por la Marina de EU

Según cifras publicadas por firmas de ciberseguridad, TikTok logró entrar en el Top 5 de las apps más descargadas de 2019, aunque el interés de los usuarios también atrajo la atención de agencias gubernamentales e investigadores interesados en los potenciales riesgos de seguridad en el uso de esta plataforma.
Esta app se encuentra bajo
intenso escrutinio por temas relacionados con la privacidad de los usuarios, la
censura de cierto tipo de contenidos y un potencial riesgo de seguridad nacional
declarado por las fuerzas armadas de E.U.
Acorde a múltiples reportes, esta app para compartir videos, desarrollada por una compañía china, presenta múltiples vulnerabilidades que exponen a sus usuarios a diversos riesgos de ciberseguridad. Al parecer la explotación de estas fallas permitiría a los hackers secuestrar de forma remota una cuenta de TikTok, todo lo que requiere el hacker es conocer el número telefónico de la víctima.
Investigadores de la firma de ciberseguridad
Check Point harían revelado la presencia de estas fallas en la app, lo que
permitiría ejecutar código malicioso de forma remota para realizar acciones
arbitrarias usurpando a las víctimas.
Las vulnerabilidades permitirían
realizar acciones maliciosas como la publicación de contenido no autorizado, eliminación
de los videos de las víctimas o incluso cambiar la configuración de un perfil,
cambiando de público a privado o viceversa.
Para el ataque los actores de amenazas abusan de un sistema SMS con poca seguridad en la página oficial de TikTok. Este sistema permite a los usuarios enviar a su teléfono un SMS, el cual incluye un enlace para descargar la aplicación. Los expertos en ciberseguridad aseguran que un atacante podría aprovecharse de esta situación, enviando un SMS a cualquier número telefónico en nombre de TikTok.
Este mensaje podría contener una URL modificada que redirigiría a las víctimas a una página maliciosa con el propósito de inyectar malware en el dispositivo objetivo.
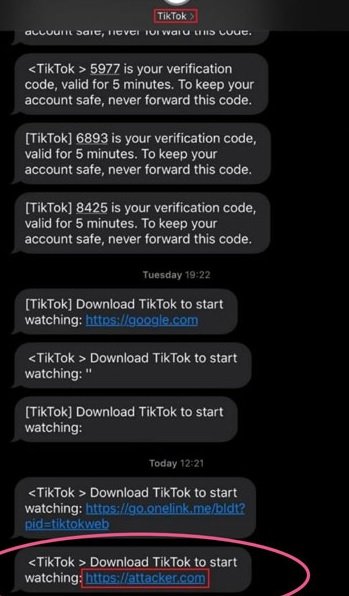
En combinación con fallas de
secuencias de comandos entre sitios, este ataque podría permitir a los hackers
ejecutar JavaScript
malicioso cuando las víctimas interactúan con el enlace enviado por los
hackers. Este es un ataque conocido como falsificación de solicitudes entre
sitios. La vulnerabilidad fue reportada en tiempo y forma por Check Point, por
lo que la más reciente versión de la app YA debe estar corregida.
TikTok sigue bajo escrutinio del
gobierno de E.U., por lo que más inconvenientes de seguridad en la app podrían
ser revelados en breve. Por lo pronto, el Instituto Internacional de Seguridad
Cibernética (IICS) recomienda a los usuarios de la app actualizar a la versión
más reciente, así como permanecer alertas ante cualquier actualización de estos
reportes.
Trabajando como arquitecto de soluciones de ciberseguridad, Alisa se enfoca en programas de recompensas, protección de datos y la seguridad de datos. Antes de unirse a nosotros, ocupó varios puestos de investigador de ciberseguridad dentro de una variedad de empresas de seguridad cibernética. También tiene experiencia en diferentes industrias como finanzas, salud medica y reconocimiento facial.

